GOVERNANÇA / TECNOLOGIA E INFORMAÇÃO / FABRÍCIO CASTRO
Tecnologia precisa
de responsabilidade.
Toda organização depende de informação, identidades, ferramentas e decisões confiáveis. Governança de TI e governança da informação transformam essa dependência em responsabilidades, regras, controles e evidências compatíveis com a realidade de cada negócio.
ESTUDO DE CASO ANTES DE PRODUTO
Ter ferramentas não significa ter governança.
Uma empresa pode ter Google Workspace, Microsoft 365, servidores, ERP e backups e, ainda assim, não saber quem é dono dos dados, o que acontece quando alguém sai da equipe ou se a recuperação funcionaria. O ponto de partida é descobrir o contexto e os riscos, não vender uma plataforma nem aplicar uma configuração padrão.
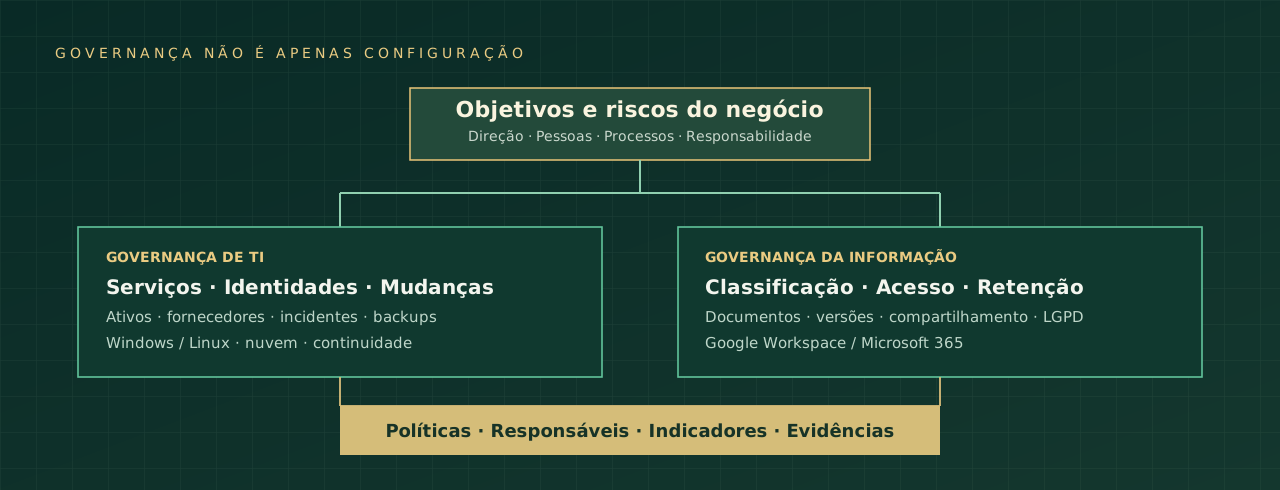
Os meios devem servir à estratégia.
Prioriza investimentos e serviços, define quem autoriza mudanças e riscos, acompanha fornecedores, ativos, segurança, continuidade, custos e capacidade de entrega. Responde: como controlamos e evoluímos a tecnologia?
Os dados precisam de significado e proteção.
Define propriedade, classificação, ciclo de vida, qualidade, autorização, retenção, compartilhamento e responsabilidade sobre informações. Responde: quem pode usar qual informação, para quê, por quanto tempo e com que evidência?
LABORATÓRIO / DIAGNÓSTICO INTERATIVO
O ambiente muda. As perguntas precisam mudar junto.
Selecione uma situação para ver como transformar um problema aparentemente técnico em responsabilidades, decisões e evidências. Exemplos de abordagem, não laudos ou implantação de um cliente.
CENÁRIO 01
Acessos e identidade
Alguém muda de função ou sai da empresa e ainda possui acesso a arquivos, sistemas e dispositivos.
Perguntas antes de configurar qualquer ferramenta
Quem solicita, aprova, concede, revisa e revoga acessos? Existe inventário de identidades, contas de serviço e privilégios excepcionais?
Plano de trabalho sujeito a diagnóstico
- Mapear RH, gestores, donos de dados e sistemas críticos
- Definir entrada, movimentação, desligamento, MFA e menor privilégio
- Revisar permissões por papel e aplicar trilhas de auditoria
Matriz de acesso assinada, logs de revogação, revisão periódica e tratamento de exceções.
Cenário selecionado: Acessos e identidade
MAPA DE RESPONSABILIDADES / 06 FRENTES
Da política ao processo. Do processo à prova.
As frentes abaixo não são um checklist para aplicar sem análise. Cada empresa demanda levantamento, entrevista, priorização por risco, requisitos, evidências e aprovação dos responsáveis.
Quem decide e responde?
Governança estabelece direitos de decisão, políticas, prioridades, orçamento, responsabilidades e acompanhamento. Gestão executa os serviços e operações dentro dessas decisões. Não basta ter ferramenta: é necessário saber quem aprova acesso, quem aceita um risco e quem responde por um incidente.
O que precisa ficar registrado- Patrocinador, donos de processos e informação
- RACI, registro de decisões e aceite de riscos
- Catálogo de serviços, indicadores e revisões
Identidade e segurança de acesso
Entrada, mudança de função e desligamento exigem fluxo com RH, gestor e TI. Contas, aplicações e grupos devem aplicar privilégio mínimo, MFA quando pertinente, separação de funções e revisões de acesso. Senha compartilhada e permissão herdada não são política.
O que precisa ficar registrado- Inventário de contas, grupos e contas de serviço
- Processos de concessão, revogação e emergência
- Relatórios de MFA, revisões e eventos de acesso
Ciclo de vida da informação
Informação nasce, é utilizada, compartilhada, arquivada e eliminada. Cada fase precisa de finalidade, classificação, proprietário, retenção aplicável, rastreabilidade e descarte seguro. LGPD envolve bases legais, direitos de titulares e medidas proporcionais de segurança — não somente um banner de consentimento.
O que precisa ficar registrado- Classes de informação e responsáveis
- Mapa de dados pessoais e compartilhamento externo
- Tabela de temporalidade, retenção e descarte
Google Workspace e Microsoft 365
Organizar unidades e equipes, Google Drive compartilhado ou SharePoint/Teams, identidades, convidados, permissões, versionamento, auditoria e retenção. O produto escolhido não define sozinho a política: estrutura de pastas, propriedade de arquivos e colaboração devem refletir a organização real.
O que precisa ficar registrado- Organização lógica por empresa, filial, departamento e equipe
- Matriz de compartilhamento, acesso externo e propriedade
- Backup/recuperação, retenção e auditoria conforme licenças e requisitos
Windows Server, Linux e serviços
Servidores físicos, virtuais e em nuvem exigem gestão do ciclo de vida: inventário, hardening, atualização, vulnerabilidades, configuração, certificados, identidade, capacidade, logs e mudanças. Windows Server pode envolver AD DS e políticas de grupo; Linux, serviços, permissões e automação. São cenários, não prescrições universais.
O que precisa ficar registrado- Inventário de ativos, dependências e responsáveis
- Baseline, janela de atualização e gestão de mudanças
- Monitoramento, alertas e procedimentos operacionais
Continuidade, fornecedores e auditoria
Definir serviços críticos, impacto de interrupção, objetivos de recuperação (RTO/RPO) com a organização, backups imutáveis quando apropriados, restauração testada, plano de resposta a incidentes e retorno seguro. Contratos, prestadores e custos também compõem o risco de tecnologia.
O que precisa ficar registrado- BIA e cenários de incidente priorizados
- Ensaios documentados de recuperação, não só backups executados
- Registro de fornecedores, riscos e plano de melhoria
O QUE O CLIENTE VÊ / O QUE A EQUIPE ENTREGA
A transformação começa muito antes de uma configuração.
- 01Diagnóstico e escuta
Conversar com direção, áreas, RH, jurídico/privacidade e TI; levantar necessidades, sistemas, riscos, documentos, ativos e responsabilidades reais.
- 02Inventário e classificação
Mapear identidades, grupos, acessos, arquivos, servidores, fornecedores, fluxos e criticidade. Distinguir prática existente de política desejada.
- 03Políticas e desenho dos controles
Decidir papéis, exceções, retenção, autorização, monitoramento, backup, recuperação, mudança e revisão; definir prioridade e critérios de aceite.
- 04Implementação segura por etapas
Pilotar em área controlada, testar permissões e restauração, treinar pessoas e preparar reversão antes de aplicar em larga escala.
- 05Evidência e melhoria contínua
Medir cumprimento, revisar incidentes e acessos, manter documentação atualizada e reavaliar controles conforme o negócio muda.
Baixe um roteiro de diagnóstico com entrevistas, matriz de responsabilidades, classificação, risco, controles e aprovação. Modelo didático, adaptável a cada organização.
CONEXÃO COM A ENGENHARIA
Governança também começa antes do código.
Identidade, dados, rastreabilidade, segregação de funções e continuidade são requisitos de um software empresarial, não tarefas para improvisar depois do deploy.
Referências conceituais: gestão de serviços e riscos, princípios de ISO/IEC 38500, ISO/IEC 27001, COBIT, ITIL e legislação aplicável. A pertinência depende do contexto, das licenças, da versão das ferramentas e de profissionais habilitados quando exigido. Este conteúdo não constitui certificação, auditoria executada nem aconselhamento jurídico.